برای درک صحیح عملکرد شبکه و پیکربندی تجهیزات MikroTik، ابتدا باید با مفاهیم پایه شبکههای کامپیوتری آشنا شویم. ارتباط بین دستگاههای مختلف در یک شبکه تنها به یک پروتکل وابسته نیست، بلکه مجموعهای از پروتکلها و لایههای مختلف در کنار یکدیگر وظیفه انتقال اطلاعات را بر عهده دارند.
در این مقاله، مفاهیم بنیادی شبکه در RouterOS را بررسی میکنیم؛ از مدلهای OSI و TCP/IP گرفته تا Ethernet، آدرسهای MAC، IPv4، IPv6، Subnet، Broadcast، Multicast، ARP، Proxy ARP و در نهایت نحوه ایجاد و مدیریت ارتباطات TCP.
1. مدلهای شبکه
شبکههای کامپیوتری از اجزای مختلفی تشکیل شدهاند که با استفاده از پروتکلهای گوناگون با یکدیگر ارتباط برقرار میکنند.
برای درک بهتر اینکه اطلاعات چگونه از یک دستگاه به دستگاه دیگر منتقل میشود، معمولاً از دو مدل مهم استفاده میشود:
- مدل OSI
- مدل TCP/IP
این مدلها ارتباط بین دستگاهها را به لایههای مختلف تقسیم میکنند و در عیبیابی شبکه نیز بسیار کاربردی هستند.
2. مدل OSI
مدل OSI یا Open Systems Interconnection یک مدل هفتلایهای برای توضیح نحوه ارتباط سیستمهای شبکهای است.
این مدل امروزه بیشتر بهعنوان یک ابزار آموزشی و تحلیلی مورد استفاده قرار میگیرد. شبکههای واقعی الزاماً دقیقاً مطابق این هفت لایه عمل نمیکنند، اما مدل OSI برای شناخت محل وقوع مشکلات شبکه بسیار مفید است.
لایه هفتم؛ Application
لایه Application یا کاربرد، ارتباط سرویسها و برنامههای کاربردی را مشخص میکند.
برای مثال، زمانی که مرورگر شما قصد دریافت یک تصویر از یک وبسایت را دارد، پروتکلهایی مانند HTTP درخواست مربوطه را مدیریت میکنند.
نمونه پروتکلها:
- HTTP
- DNS
- DHCP
- SSH
لایه ششم؛ Presentation
وظیفه این لایه ارائه داده در قالبی قابل استفاده برای سیستم مقصد است.
موضوعاتی مانند تبدیل قالب داده و رمزنگاری معمولاً در ارتباط با این لایه مطرح میشوند؛ هرچند در شبکههای واقعی، بسیاری از این وظایف دقیقاً مطابق مدل کلاسیک OSI پیادهسازی نمیشوند.
لایه پنجم؛ Session
این لایه مسئول ایجاد، مدیریت و پایان دادن به Session یا نشست ارتباطی بین دو سیستم است.
به بیان ساده، مشخص میکند یک نشست ارتباطی چگونه ایجاد شود، چگونه ادامه پیدا کند و چه زمانی پایان یابد.
لایه چهارم؛ Transport
وظیفه اصلی لایه انتقال، مدیریت جریان داده بین دو سیستم است.
داده در این مرحله به بخشهای کوچکتری تقسیم شده و اطلاعات لازم برای کنترل و بازسازی آن به داده اضافه میشود.
دو پروتکل بسیار مهم این لایه عبارتاند از:
- TCP
- UDP
TCP ارتباط قابلاعتماد و مبتنی بر اتصال ایجاد میکند، در حالی که UDP بدون ایجاد اتصال مستقیم داده را ارسال میکند.
لایه سوم؛ Network
در این لایه، آدرسدهی منطقی دستگاهها انجام میشود.
پروتکل IP در این لایه قرار دارد و اطلاعات در قالب Packet منتقل میشوند.
IPv4 و IPv6 از مهمترین پروتکلهای این لایه هستند.
لایه دوم؛ Data Link
در لایه Data Link، اطلاعات در قالب Frame منتقل میشوند.
در شبکههای Ethernet، اطلاعات مربوط به MAC Address در این سطح اهمیت زیادی دارد.
استانداردهایی مانند:
- Ethernet 802.3
- Wireless 802.11
در این بخش قرار میگیرند.
لایه اول؛ Physical
پایینترین لایه مدل OSI است و با انتقال واقعی بیتها از طریق رسانه فیزیکی سروکار دارد.
مواردی مانند:
- کابل شبکه
- سیگنال الکتریکی
- رابط سختافزاری
- امواج رادیویی
در این لایه مطرح میشوند.
3. مدل TCP/IP
مدل TCP/IP نیز برای توضیح ارتباطات شبکه استفاده میشود و در مقایسه با مدل OSI ساختار سادهتری دارد.
مدل TCP/IP معمولاً به چهار لایه تقسیم میشود:
| لایه TCP/IP | معادل تقریبی در OSI | نمونه پروتکلها |
|---|---|---|
| Application | Application + Presentation + Session | DNS, DHCP, HTTP, SSH |
| Transport | Transport | TCP, UDP |
| Internet | Network | IPv4, IPv6, ICMP, IGMP, IPSec |
| Link | Data Link + Physical | Ethernet, Wi-Fi, ARP |
این مدل در عیبیابی شبکههای واقعی بسیار کاربردی است.
4. Ethernet چیست؟
Ethernet یکی از مهمترین فناوریهای مورد استفاده در لایه Link شبکه است.
برای اینکه دستگاهها بتوانند در یک شبکه Ethernet با یکدیگر ارتباط برقرار کنند، هر دستگاه دارای یک آدرس سختافزاری به نام MAC Address است.
MAC مخفف:
Media Access Control
است.
یک MAC Address معمولاً 48 بیت طول دارد و به شکل شش بخش هگزادسیمال نمایش داده میشود.
برای مثال:
D4:CA:6D:01:22:96
در RouterOS میتوان MAC Address مربوط به Interfaceهای مختلف را مشاهده کرد.
برای مثال:
/interface ethernet print
خروجی این دستور میتواند اطلاعاتی مانند موارد زیر را نمایش دهد:
[admin@rack1_b32_CCR1036] /interface ethernet> print
Flags: X - disabled, R - running, S - slave
 #    NAME                  MTU MAC-ADDRESS       ARP             SWITCH
 0 R  ether1               1500 D4:CA:6D:01:22:96 enabled
 1 R  ether2               1500 D4:CA:6D:01:22:97 enabled
 2 R  ether3               1500 D4:CA:6D:01:22:98 enabled
 3    ether4               1500 D4:CA:6D:01:22:99 enabled
 4    ether5               1500 D4:CA:6D:01:22:9A enabled
 5    ether6               1500 D4:CA:6D:01:22:9B enabled
 6    ether7               1500 D4:CA:6D:01:22:9C enabled
 7 R  ether8               1500 D4:CA:6D:01:22:9D enabled
 8    sfp-sfpplus1         1500 D4:CA:6D:01:22:94 enabled
 9    sfp-sfpplus2         1500 D4:CA:6D:01:22:95 enabled
RouterOS برای Interfaceهای مختلفی که رفتار مشابه Ethernet دارند، مانند برخی Interfaceهای Wireless، VPLS و فناوریهای دیگر نیز MAC Address را نمایش میدهد.
5. انواع آدرسهای Ethernet
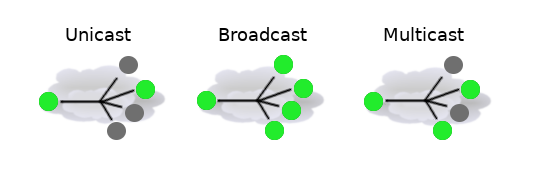
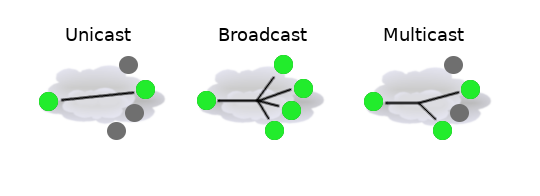
در شبکه Ethernet چند نوع آدرس مهم وجود دارد.
Unicast
در ارتباط Unicast، Frame برای یک مقصد مشخص ارسال میشود.
در حالت عادی تنها دستگاهی که MAC Address مقصد را دارد، Frame را دریافت و پردازش میکند.
Broadcast
Broadcast برای ارسال اطلاعات به تمام دستگاههای موجود در یک Broadcast Domain استفاده میشود.
آدرس Broadcast در Ethernet عبارت است از:
FF:FF:FF:FF:FF:FF
وقتی Frame با این MAC Address ارسال شود، دستگاههای موجود در همان Broadcast Domain آن را دریافت میکنند.
Multicast
در Multicast، اطلاعات برای یک گروه مشخص از دریافتکنندگان ارسال میشود.
در این روش، تنها دستگاههایی که عضو گروه Multicast موردنظر هستند، اطلاعات مربوطه را دریافت میکنند.
6. IP Networking
Ethernet بهتنهایی برای ایجاد شبکههای بزرگ کافی نیست.
در لایه Network از IP برای شناسایی منطقی دستگاهها استفاده میشود.
دو نسخه اصلی IP عبارتاند از:
- IPv4
- IPv6
7. IPv4 چیست؟
IPv4 یک آدرس 32 بیتی است.
این آدرس معمولاً به شکل چهار عدد دهدهی نمایش داده میشود.
برای مثال:
192.168.88.1
هر بخش میتواند مقداری بین 0 تا 255 داشته باشد.
بنابراین یک IPv4 از چهار Octet تشکیل میشود:
192 . 168 . 88 . 1
8. Subnet Mask و Prefix
برای اینکه مشخص شود یک IP متعلق به کدام شبکه است، از Subnet Mask یا Prefix استفاده میشود.
برای مثال:
192.168.3.24/24
عبارت /24 نشان میدهد که 24 بیت ابتدایی برای مشخص کردن Network استفاده میشوند.
Subnet Mask متناظر با /24 عبارت است از:
255.255.255.0
نمایش باینری نمونه:
IP:
11000000 10101000 00000011 00011000

Mask:
11111111 11111111 11111111 00000000
بنابراین شبکه مربوط به این مثال:
192.168.3.0/24
است.
در این شبکه:
Network Address = 192.168.3.0
Broadcast Address = 192.168.3.255
و محدوده معمول Hostها:
192.168.3.1
تا
192.168.3.254
خواهد بود.
9. Broadcast و Multicast در IPv4
در IPv4 نیز علاوه بر Unicast، دو نوع آدرس مهم دیگر وجود دارد:
Broadcast
برای ارسال اطلاعات به تمام Hostهای یک شبکه استفاده میشود.
Broadcast عمومی محلی IPv4:
255.255.255.255
همچنین هر Subnet میتواند Broadcast Address مخصوص خود را داشته باشد.
برای مثال:
192.168.3.255
در شبکه:
192.168.3.0/24
Multicast
آدرسهای Multicast در IPv4 در محدوده زیر قرار دارند:
224.0.0.0
تا
239.255.255.255
در Multicast، فرستنده اطلاعات را برای یک گروه مشخص ارسال میکند و دستگاههایی که عضو آن گروه هستند، داده را دریافت میکنند.
10. Private IP Address
برخی محدودههای IPv4 برای استفاده در شبکههای خصوصی رزرو شدهاند.
سه محدوده مهم Private IPv4 عبارتاند از:
10.0.0.0/8
از:
10.0.0.0
تا:
10.255.255.255
172.16.0.0/12
از:
172.16.0.0
تا:
172.31.255.255
192.168.0.0/16
از:
192.168.0.0
تا:
192.168.255.255
این محدودهها معمولاً در شبکههای داخلی استفاده میشوند و مستقیماً برای ارتباط عمومی روی اینترنت استفاده نمیشوند.
در شبکههای خانگی و سازمانی، آدرسهایی مانند:
192.168.1.1
192.168.88.1
10.0.0.1
نمونههای رایج Private IP هستند.
11. ARP چیست؟
اگرچه IP Address برای شناسایی منطقی دستگاه استفاده میشود، انتقال واقعی Frame در شبکه Ethernet به MAC Address نیاز دارد.
اینجاست که ARP وارد عمل میشود.
ARP مخفف:
Address Resolution Protocol
است.
وظیفه ARP پیدا کردن MAC Address متناظر با یک IPv4 Address در شبکه محلی است.
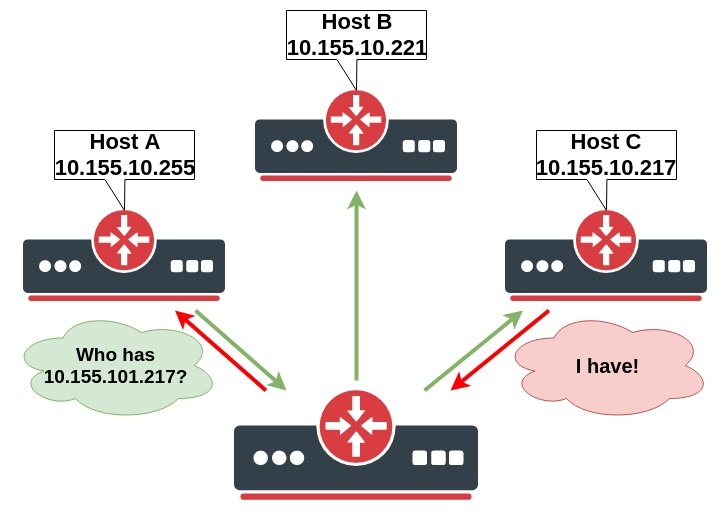
برای مثال فرض کنیم کامپیوتر A میخواهد اطلاعاتی را به:
10.155.101.217
ارسال کند.
اگر MAC Address مربوط به این IP در ARP Cache وجود نداشته باشد، دستگاه یک ARP Request ارسال میکند.
این درخواست به صورت Broadcast در شبکه محلی منتشر میشود و عملاً میپرسد:
چه دستگاهی دارای IP برابر با 10.155.101.217 است؟
دستگاه دارای این IP در پاسخ، MAC Address خود را اعلام میکند.
سپس فرستنده میتواند Frameهای Ethernet را مستقیماً به MAC Address مقصد ارسال کند.
12. مشاهده جدول ARP در MikroTik
در RouterOS میتوان جدول ARP را با دستور زیر مشاهده کرد:
/ip arp print
نمونهای از جدول:
ADDRESS         MAC-ADDRESS
10.155.101.217  08:00:27:3C:79:3A
این اطلاعات نشان میدهد که IP مشخصشده به MAC Address مشخصی Resolve شده است.
13. مثال عملی ARP در RouterOS
فرض کنیم سه Host داریم.
برای Host A:
/ip address add address=10.155.101.225 interface=ether1
برای Host B:
/ip address add address=10.155.101.221 interface=ether1
برای Host C:
/ip address add address=10.155.101.217 interface=ether1
اگر Host A بخواهد Host C را Ping کند، ابتدا باید MAC Address مربوط به IP مقصد را پیدا کند.
میتوان برای مشاهده این فرآیند از Packet Sniffer استفاده کرد:
/tool sniffer
set file-name=arp.pcap filter-interface=ether1
start
سپس:
/ping 10.155.101.217 count=1
و در پایان:
/tool sniffer
  set file-name=arp.pcap filter-interface=ether1
  start
/ping 10.155.101.217 count=1
  stop
فایل Capture ایجادشده را میتوان در نرمافزاری مانند Wireshark بررسی کرد.
در این فرآیند ابتدا ARP Request ارسال میشود، سپس Host مقصد ARP Reply را برمیگرداند و بعد از مشخص شدن MAC Address، ارتباط ICMP برای Ping انجام میشود.
14. حالتهای ARP در MikroTik
RouterOS امکان تنظیم رفتار ARP روی Interfaceها را فراهم میکند.
حالتهای مهم ARP عبارتاند از:
- enabled
- disabled
- reply-only
- proxy-arp
- local-proxy-arp
14.1 حالت Enabled
این حالت، رفتار پیشفرض معمول Interfaceها است.
RouterOS بهصورت خودکار ARP Entryهای موردنیاز را پیدا کرده و Entryهای Dynamic را در جدول ARP ایجاد میکند.
14.2 حالت Disabled
در این حالت ARP روی Interface غیرفعال میشود.
برای مثال:
arp=disabled
در این شرایط Router به ARP Requestهای Clientها پاسخ نمیدهد.
بنابراین در سناریوهای مربوطه باید ARP Entryهای Static روی دستگاههای Client نیز تنظیم شوند.
نمونه:
/ip arp add mac-address=08:00:27:3C:79:3A address=10.155.101.217 interface=ether1
15. حالت Reply-Only
در حالت:
arp=reply-only
Router تنها به ARP Requestها پاسخ میدهد.
MAC Address دستگاههای همسایه باید از طریق ARP Table استاتیک مشخص شده باشد.
مزیت مهم این روش این است که نیازی نیست MAC Address خود Router به صورت Static در ARP Table تمام Hostها قرار گیرد، برخلاف برخی سناریوهای مربوط به ARP غیرفعال.
16. Proxy ARP چیست؟
Proxy ARP یکی از قابلیتهای مهم RouterOS است.
در Proxy ARP، روتر میتواند بین دو شبکه مستقیماً متصل، نقش واسط ARP را ایفا کند.
این قابلیت در برخی سناریوهای خاص شبکه بسیار مفید است؛ برای مثال زمانی که بخواهیم Clientهایی که از طریق فناوریهایی مانند:
- PPP
- PPPoE
- PPTP
متصل شدهاند، از همان محدوده IP شبکه LAN استفاده کنند.
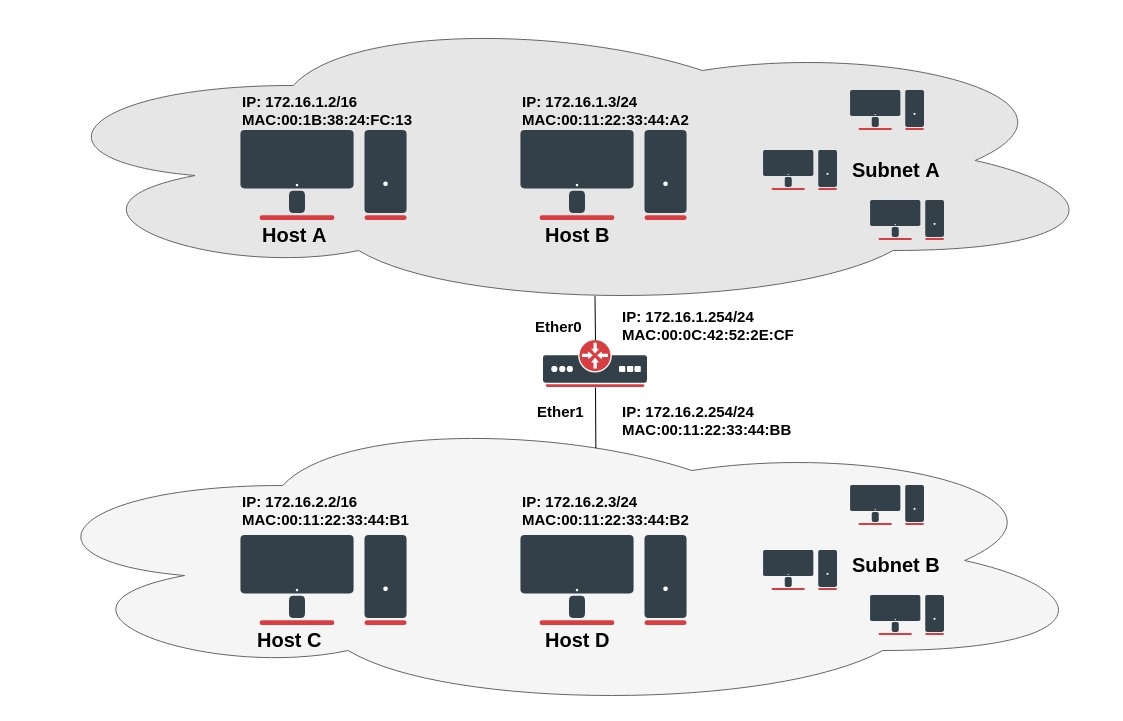
17. نحوه عملکرد Proxy ARP
فرض کنیم:
Host A = 172.16.1.2
Host D = 172.16.2.3
Host A دارای Subnet Mask برابر با:
/16
است.
در نتیجه Host A تصور میکند هر آدرس موجود در محدوده:
172.16.0.0/16
در شبکه محلی خودش قرار دارد.
بنابراین برای پیدا کردن MAC Address مقصد، ARP Request ارسال میکند.
اما Broadcast لایه دوم بهصورت معمول توسط Router به شبکه دیگر Forward نمیشود.
در Proxy ARP، Router تشخیص میدهد مقصد در شبکه دیگری قرار دارد اما از طریق خودش قابل دسترسی است.
بنابراین Router به Host A پاسخ ARP میدهد و MAC Address خودش را معرفی میکند.
به زبان ساده:
Router به Host A میگوید: بسته مربوط به آن مقصد را برای من ارسال کن؛ من آن را به مقصد میرسانم.
18. نتیجه Proxy ARP
پس از دریافت پاسخ Proxy ARP، Host A در ARP Table خود MAC Address روتر را برای مقصد مربوطه ثبت میکند.
در نتیجه بستههایی که مقصدشان Hostهای شبکه دیگر هستند، ابتدا به Router ارسال میشوند.
Router سپس بسته را به شبکه مقصد Forward میکند.
به همین دلیل ممکن است چند IP مختلف در جدول ARP یک Host به یک MAC Address اشاره کنند؛ آن MAC Address در این حالت MAC مربوط به Router است.