Firewall از روتر در برابر دسترسی غیرمجاز شبکههای خارجی محافظت میکند.
همچنین میتوان دسترسی کاربران را بر اساس IP Address محدود کرد.
برای مثال:
/user set 0 address=x.x.x.x/yy
در اینجا:
x.x.x.x/yy
آدرس IP یا Subnet مجاز برای دسترسی به روتر است.
محدود کردن دسترسی به Interface عمومی با Firewall :
در این مثال فقط دسترسیهای زیر از Interface عمومی مجاز میشوند:
- ICMP
- Ping/Traceroute
- WinBox
- SSH
نمونه قوانین:
/ip firewall filter
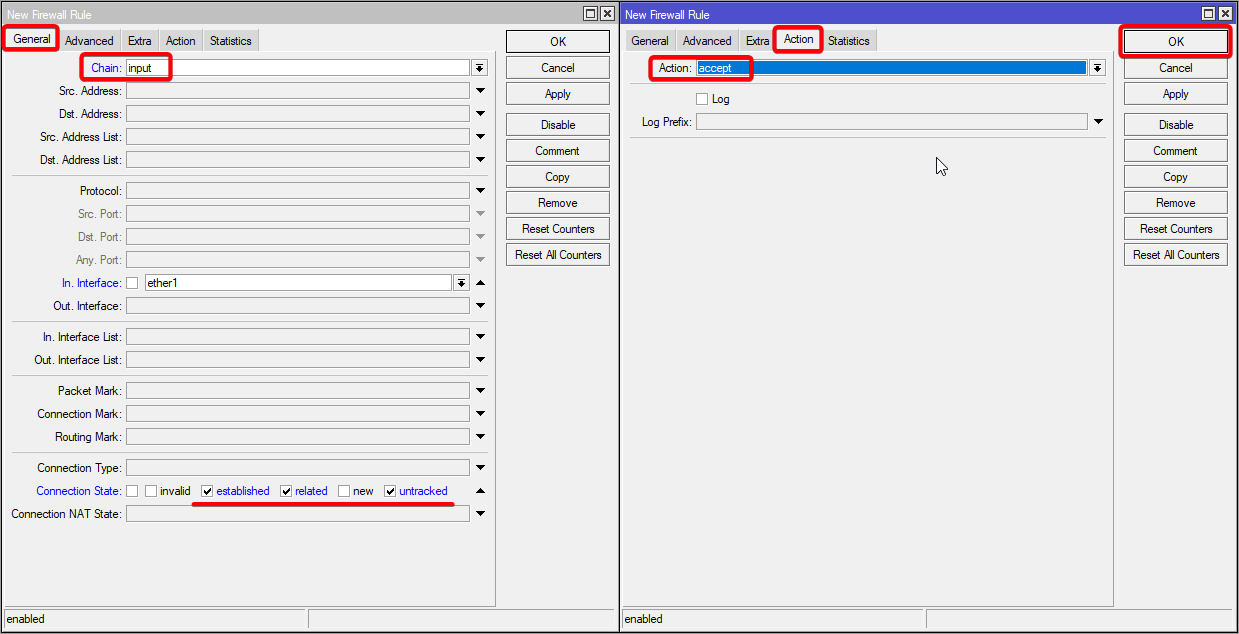
  add chain=input action=accept connection-state=established,related,untracked comment="accept established,related,untracked"
  add chain=input action=drop connection-state=invalid comment="drop invalid"
  add chain=input in-interface=ether1 action=accept protocol=icmp comment="accept ICMP"
  add chain=input in-interface=ether1 action=accept protocol=tcp port=8291 comment="allow Winbox"
  add chain=input in-interface=ether1 action=accept protocol=tcp port=22 comment="allow SSH"
  add chain=input in-interface=ether1 action=drop comment="block everything else"
اگر Interface عمومی شما PPPoE، LTE یا نوع دیگری است، باید مقدار in-interface را مطابق Interface واقعی خود تغییر دهید.
مفهوم قوانین
قانون اول بستههای مربوط به Connectionهای قبلاً برقرارشده را قبول میکند.
قانون دوم Packetهایی را که Connection Tracking آنها را نامعتبر تشخیص دهد، Drop میکند.
پس از آن قوانین لازم برای پروتکلهای موردنظر اضافه میشوند.
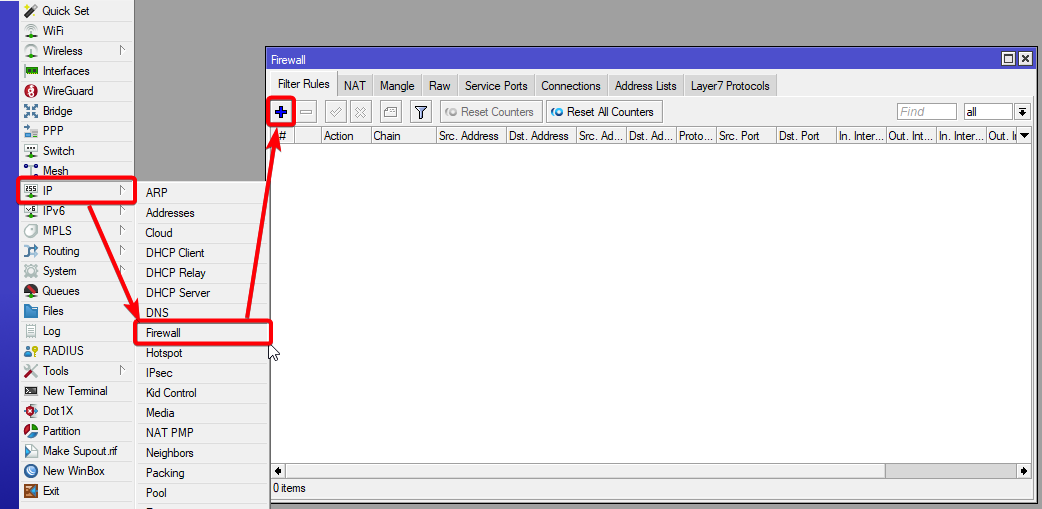
پیکربندی Firewall در WinBox/WebFig:
به:
IP → Firewall → Filter Rules
بروید.
سپس:
- روی
+کلیک کنید. - Chain را روی
inputقرار دهید. - بخش Connection State را باز کنید.
-
گزینههای:
- established
- related
- untracked
را انتخاب کنید.
- به تب Action بروید.
- Action را روی
acceptقرار دهید. - روی OK کلیک کنید.
برای اضافه کردن قوانین بعدی نیز برای هر Rule جدید روی + کلیک کرده و پارامترهای لازم را وارد کنید.